


High-Anonymity-Elite-Proxys erklärt: Was sie leisten und was nicht

Hannah
Was ist, wenn ein Proxy Ihre IP-Adresse verbirgt, aber dennoch Hinweise hinterlässt, mit denen sich die Verbindung identifizieren lässt? Wenn Sie nach einer Erklärung für Elite-Proxys mit hoher Anonymität suchen, ist die entscheidende Unterscheidung: „Elite“ beschreibt in der Regel, was ein Proxy auf Netzwerkebene preisgibt, nicht vollständige Anonymität im Internet.
Eine geänderte IP kann ein anderes Bild der Verbindung vermitteln, doch Proxy-Bezeichnungen unterscheiden sich zwischen Anbietern. Ein Elite-Proxy kann über andere Verbindungs- oder Browsersignale weiterhin erkennbar sein. Cookies, Konto-Logins und Browser-Fingerprints können beeinflussen, was eine Website sieht. Keine Proxy-Bezeichnung garantiert, dass Ihre Aktivität oder Identität verborgen bleibt.
Dieser Leitfaden erklärt, was Elite, anonym und transparent üblicherweise bedeuten, wo diese Bezeichnungen an Grenzen stoßen und welche Signale über die IP-Adresse hinaus eine Rolle spielen. Außerdem erfahren Sie, wie sich Residential Proxys, Rechenzentrum-Proxys und Mobile Proxys unterscheiden, damit Sie die Infrastruktur auf einen autorisierten Recherche- oder Datenerfassungs-Workflow abstimmen können. Ziel ist eine praktische Entscheidung, kein Versprechen von Unsichtbarkeit.
Das Wichtigste in Kürze
- Erfahren Sie, was „Elite“ üblicherweise beschreibt und warum die Bezeichnung kein universeller Standard ist.
- Sehen Sie, wie Weiterleitungs-Header und andere Anfragedetails Informationen über die IP-Adresse hinaus preisgeben können.
- Vergleichen Sie Residential Proxys, Mobile Proxys und Rechenzentrum-Proxys nach Netzwerkherkunft und geeigneten autorisierten Workflows.
- Nutzen Sie eine Checkliste für kontrollierte Sitzungen, um die beobachtete IP, die DNS-Route und vom Browser offengelegte Netzwerkdetails zu prüfen.
- Nutzen Sie diese Erklärung von Elite-Proxys mit hoher Anonymität als Ausgangspunkt, um die Infrastruktur auf Aufgabe, Sitzungsanforderungen, Umfang und Autorisierung abzustimmen.
Was bedeutet „High-Anonymity-Elite-Proxy“ eigentlich?
Ein Elite-Proxy gilt allgemein als Vermittler, der die ursprüngliche IP-Adresse des Clients verschleiert und sich in den Verbindungsdetails, die er an ein Ziel sendet, nicht als Proxy zu erkennen gibt. „Elite“ ist eine Branchenbezeichnung, keine universelle Garantie und keine standardisierte Zertifizierung. Ihre Bedeutung hängt davon ab, wie die Verbindung konfiguriert ist und welche Details das Ziel beobachten kann.
Ein Elite-Proxy soll die ursprüngliche IP-Adresse des Clients und die Proxy-Nutzung über die offengelegten Verbindungsinformationen vor dem Ziel verbergen, garantiert aber keine vollständige Anonymität.
Proxy-Anonymität beschreibt in der Regel, was ein Zielserver aus einer eingehenden Anfrage ableiten kann, etwa die scheinbare Quell-IP und weitergeleitete Header. Der Überblick zum Proxy-Server erklärt die allgemeine Rolle eines Vermittlers. Die Bezeichnung allein sagt nicht aus, wie ein bestimmter Dienst jede Anfrage behandelt.
Wie sich die Bezeichnungen Elite, anonym und transparent unterscheiden
Diese Bezeichnungen unterscheiden Proxys üblicherweise danach, ob das Ziel die ursprüngliche IP sieht oder erfährt, dass ein Proxy beteiligt ist. Sie sind eine nützliche Kurzform, doch Anbieter können sie unterschiedlich verwenden. Behandeln Sie sie als zu prüfende Beschreibungen, nicht als Nachweis für ein bestimmtes Setup.
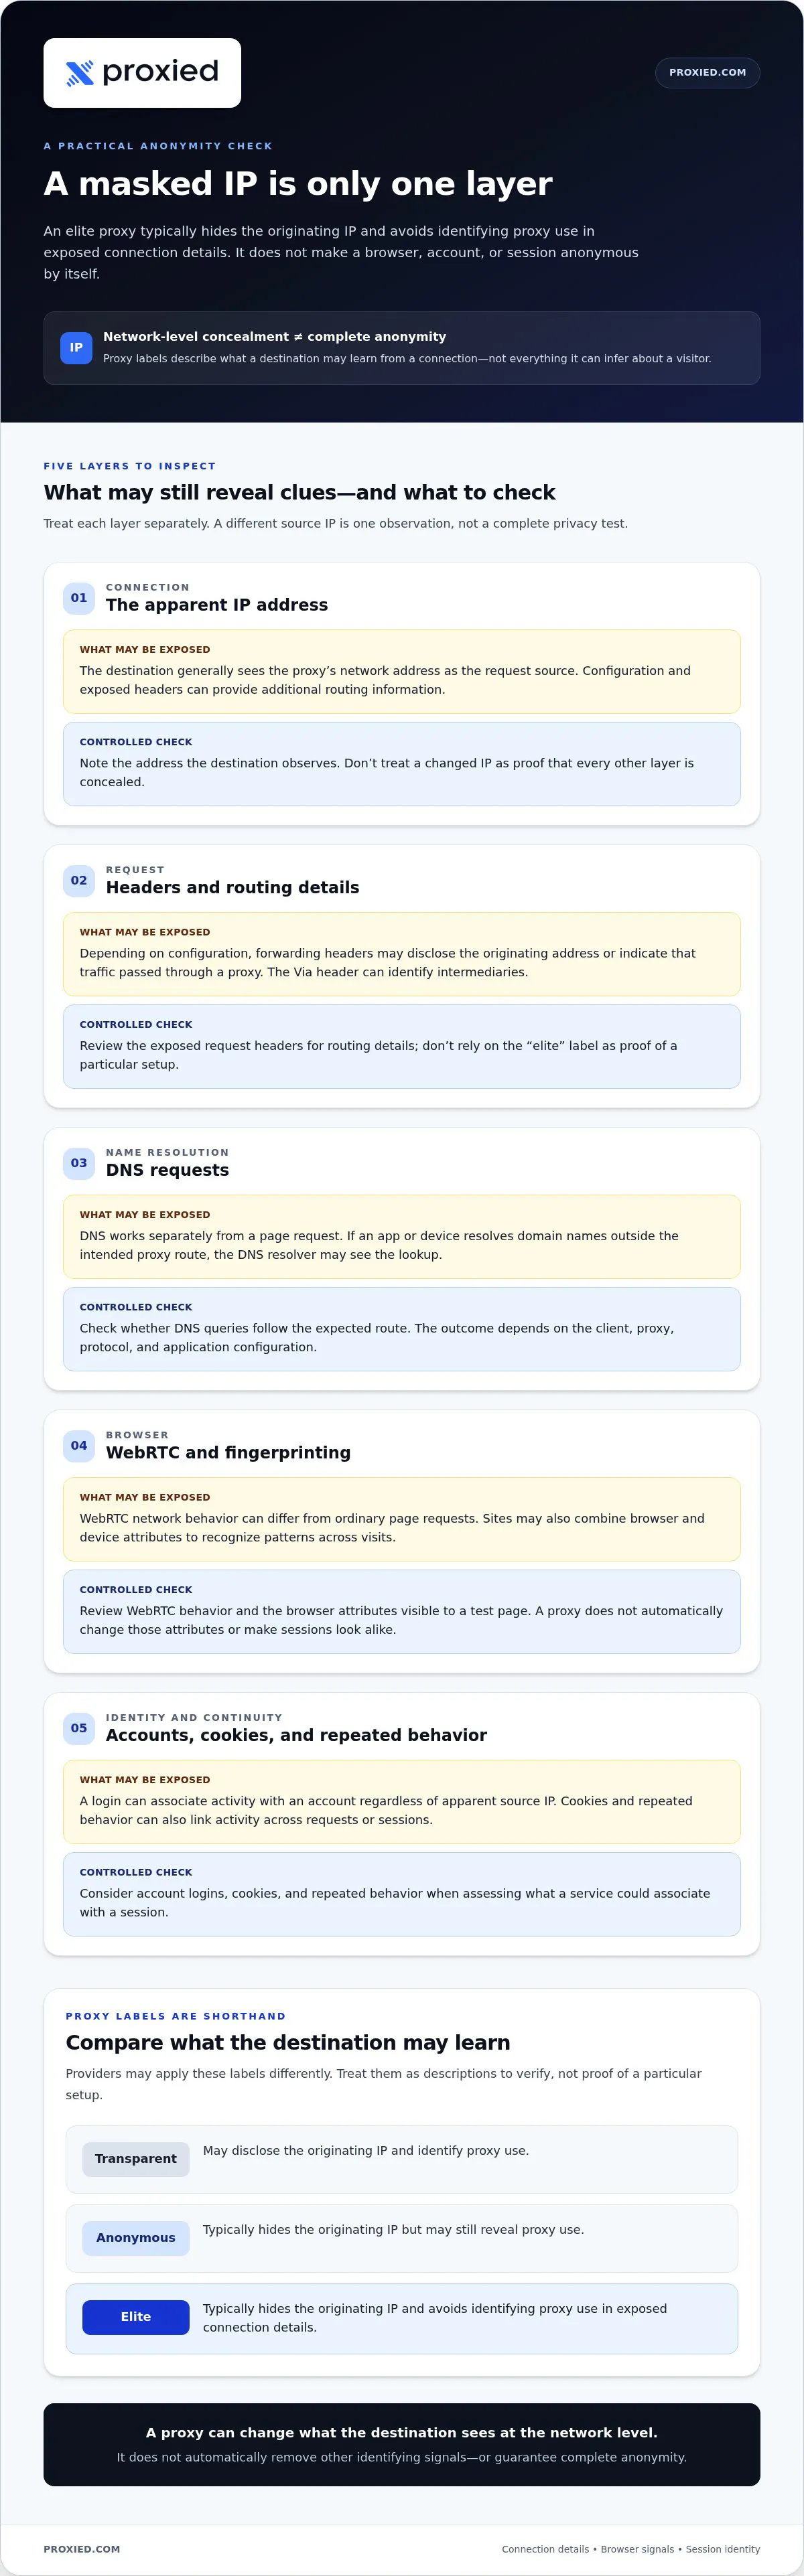
- Transparent: Kann die ursprüngliche IP offenlegen und die Proxy-Nutzung erkennen lassen.
- Anonym: Verbirgt in der Regel die ursprüngliche IP, kann aber die Proxy-Nutzung weiterhin erkennen lassen.
- Elite: Verbirgt in der Regel die ursprüngliche IP und vermeidet Hinweise auf die Proxy-Nutzung in offengelegten Verbindungsdetails.
Bei der Unterscheidung geht es um Offenlegung, nicht um Vertrauenswürdigkeit. Eine Bezeichnung bescheinigt weder Datenschutz noch Sicherheit und sagt für sich genommen nichts darüber aus, ob die Aktivität einer Person autorisiert oder rechtmäßig ist.
Was ein Proxy ändert und was nicht
Ein Proxy sitzt zwischen einem Client, etwa einem Browser oder einer Anwendung, und einem Zielserver. Der Client sendet eine Anfrage über den Proxy, der sie weiterleitet. Das Ziel sieht in der Regel die Netzwerkadresse des Proxys als Quelle der Anfrage, wobei Konfiguration und offengelegte Header zusätzliche Routing-Informationen liefern können.
Das ändert einen Teil dessen, was das Ziel sieht, aber nicht, wer angemeldet ist. Meldet sich ein Nutzer bei einem Konto an, kann der Dienst die Aktivität unabhängig von der scheinbaren Quell-IP mit diesem Konto verknüpfen. Browsereinstellungen, Cookies und andere identifizierende Signale können ebenfalls über Anfragen hinweg bestehen bleiben. Ein Proxy entfernt sie nicht automatisch.
Traffic über einen Proxy zu leiten, verschlüsselt ihn auch nicht automatisch vollständig. Die Verschlüsselung hängt von den beteiligten Protokollen und der Konfiguration ab. Ein Proxy ist für sich genommen keine umfassende Datenschutz- oder Sicherheitsebene. Elite-Proxys mit hoher Anonymität zu verstehen heißt zu wissen, welche Verbindungsdetails ein Proxy verbergen kann und welche Informationen er unverändert lässt. Bevor Sie sich bei autorisierter Arbeit auf einen Proxy verlassen, sollten Sie auch diese anderen Offenlegungspunkte prüfen.
Wie Proxys die Identität über die IP-Adresse hinaus preisgeben können
Eine Anfrage durchläuft mehrere Ebenen, bevor eine Website sie erhält. Die Anwendung erstellt die Anfrage, der Proxy leitet sie weiter, und das Ziel verarbeitet die Verbindung und die zugehörigen Daten. Jede Ebene kann andere Hinweise preisgeben. Eine verschleierte Quell-IP stellt nicht sicher, dass Header, Namensauflösungen oder Browserverhalten derselben Route folgen.
IP-Maskierung ändert die Adresse, die ein Ziel sieht; sie macht einen Browser oder ein Konto nicht anonym. Das ist bei autorisierter Recherche und Datenerfassung wichtig, wo eine reine IP-Prüfung ein unvollständiges Bild einer Verbindung liefern kann.
IP-Adressen, Header und DNS-Anfragen
Das Ziel kann die verbindende IP-Adresse sowie die Anfrage-Header beobachten, die von der Anwendung oder dem Vermittler gesendet werden. Je nach Konfiguration des Proxys können Weiterleitungs-Header die ursprüngliche Adresse offenlegen oder anzeigen, dass der Traffic über einen Proxy lief. Die HTTP/1.1 Header Field Definitions des W3C beschreiben unter „Via“ den Via-Header, der an einer Anfrage beteiligte Vermittler identifizieren kann.
DNS funktioniert separat: Es übersetzt einen Domainnamen in eine IP-Adresse. Löst eine Anwendung oder ein Gerät Domainnamen außerhalb der vorgesehenen Proxy-Route auf, kann der DNS-Resolver die Abfrage sehen. Das ist nicht zwangsläufig so. Das Ergebnis hängt von Client, Proxy, Protokoll und Anwendungskonfiguration ab, daher sollten Sie das geplante Setup testen.
WebRTC und Browser-Fingerprinting
WebRTC ist eine Browsertechnologie für Echtzeitkommunikation, etwa Audio- oder Videoverbindungen. Ihr Netzwerkverhalten kann sich von gewöhnlichen Seitenaufrufen unterscheiden, sodass Browser- und Verbindungseinstellungen beeinflussen können, welche Netzwerkinformationen offengelegt werden. Eine Offenlegung über WebRTC ist nicht in jedem Setup automatisch; sie hängt davon ab, wie Browser und Sitzung konfiguriert sind.
Fingerprinting ist etwas anderes als eine IP-Prüfung. Eine Website kann Browser- und Geräteattribute wie unterstützte Funktionen, Einstellungen und Anzeigemerkmale kombinieren, um Muster über Besuche hinweg zu erkennen. Ein Proxy ändert diese Attribute nicht automatisch und lässt getrennte Browsersitzungen nicht gleich aussehen.
Prüfen Sie bei einem kontrollierten Test jede Ebene einzeln, statt eine andere IP als vollständigen Datenschutztest zu betrachten:
- Verbindung: Notieren Sie die Adresse, die das Ziel beobachtet.
- Anfrage: Prüfen Sie offengelegte Header auf Routing-Details.
- Namensauflösung: Prüfen Sie, ob DNS-Abfragen der erwarteten Route folgen.
- Browser: Prüfen Sie das WebRTC-Verhalten und die für eine Testseite sichtbaren Attribute.
- Identität: Berücksichtigen Sie Konto-Logins, Cookies und wiederkehrendes Verhalten, das Sitzungen verknüpfen kann.
Das ist die praktische Grenze der Verschleierung auf Netzwerkebene: Eine Website kann mehr als die Verbindungs-IP bewerten. Für autorisierte Workflows bieten die Proxy-Infrastruktur-Optionen von Proxied Residential-, Rechenzentrum- und Mobile-Kategorien, die Sie zusammen mit Ihren Anwendungs- und Testanforderungen abwägen können.
Elite-Proxys im Vergleich: Residential, Mobile und Rechenzentrum
Proxy-Kategorien beschreiben das Netzwerk, aus dem eine IP-Adresse stammt, nicht ein garantiertes Anonymitätsniveau. Die passende Wahl hängt davon ab, worauf ein autorisierter Workflow zugreifen muss, wie beständig seine Sitzungen sein müssen und wie das Ziel mit unterschiedlichen Netzwerkherkünften umgeht. Nutzen Sie den Vergleich als Ausgangspunkt und testen Sie die Verbindung dann unter den Bedingungen, die Ihre Aufgabe erfordert.
- Residential — Netzwerkherkunft: IP-Adressen aus Privatnetzen; Stabilität: Verfügbarkeit der Adressen und Sitzungsverhalten können variieren. Nicht alle einzelnen Adressen verhalten sich gleich. Geeignete autorisierte Workflows: Recherchen, die Zugriff aus Privatnetzen oder geografische Vielfalt erfordern.
- Mobile — Netzwerkherkunft: Mobilfunkverbindungen; Stabilität: Verbindungsbedingungen und Sitzungskontinuität hängen von Netz und Setup ab. Geeignete autorisierte Workflows: Tests oder Recherchen, die gezielt Mobilfunkmerkmale erfordern.
- Rechenzentrum — Netzwerkherkunft: Hosting-basierte Infrastruktur; Stabilität: Kann zu wiederholbaren technischen Workloads passen, während Ziele Adressen aus Hosting-Netzen unterschiedlich einstufen können. Geeignete autorisierte Workflows: Autorisierte Erfassung öffentlicher Daten oder andere Workloads, die zu Hosting-basierten Verbindungen passen.
Wann Residential Proxys oder Mobile Proxys passen können
Residential-Konnektivität kann zu Recherchen passen, bei denen die Aufgabe geografisch verteilten Zugriff über Privatnetze erfordert. Das beschreibt den Netzwerkkontext, nicht, wie jede einzelne IP behandelt wird. Mobile Proxys können zu Aufgaben passen, die Mobilfunkmerkmale benötigen, etwa um zu prüfen, wie ein autorisierter Dienst auf Mobilfunkverbindungen reagiert. Keine der beiden Kategorien garantiert Anonymität, Akzeptanz oder Schutz vor Zugriffsbeschränkungen. Stimmen Sie die Kategorie auf die Rechercheanforderung ab und bewerten Sie dann Sitzungsverhalten und Verbindungsoffenlegungen in einem kontrollierten Test.
Wann Rechenzentrum-Proxys passen können
Rechenzentrum-Proxys können zu planbaren, skalierbaren technischen Workloads passen, einschließlich der autorisierten Erfassung öffentlicher Informationen, wenn der Workflow zu Hosting-basierter Infrastruktur passt. Ein Ziel kann diese Netzwerkherkunft anders einstufen als Residential- oder Mobilfunkzugriffe. Das kann beeinflussen, wie eine Verbindung behandelt wird, bestimmt das Ergebnis aber nicht in jedem Fall. Berücksichtigen Sie vor der Wahl Aufgabe, erwartetes Sitzungsmuster, Zugriffsberechtigung und technische Einschränkungen.
Praktisch gesehen ist die Netzwerkkategorie nur ein Teil dessen, was Elite-Proxys mit hoher Anonymität ausmacht. Der IP-Typ beweist weder, dass die Proxy-Nutzung verborgen ist, noch, dass ein Ziel eine Anfrage akzeptiert oder dass Browser- und Kontosignale verschleiert sind. Testen Sie genau die Anwendung und Route, die Sie nutzen möchten, und halten Sie den Workflow innerhalb des vom Ziel erlaubten Zugriffs.
Proxied bietet Residential Proxys und Rechenzentrum-Proxys sowie dedizierte 4G- und 5G-Mobile-Proxys an. Diese Kategorien bieten unterschiedliche Netzwerkherkünfte, die Sie für legitime Recherche und Datenerfassung in Betracht ziehen können. Keine davon sollte als Garantie für Elite-Anonymität betrachtet werden. Entscheiden Sie danach, was Ihr autorisierter Workflow tatsächlich erfordert.
So bewerten Sie die Proxy-Anonymität vor der Nutzung eines Dienstes
Bewerten Sie einen Proxy anhand der konkreten autorisierten Aufgabe, nicht nur anhand seiner Bezeichnung. Eine wiederholbare Prüfung kann zeigen, was ein Ziel unter bestimmten Bedingungen beobachten kann. Sie kann keine dauerhafte Anonymität belegen und nicht beweisen, dass sich jede Anwendung gleich verhält.
- Aufgabe definieren. Legen Sie Ziel, Anwendung, Sitzungsanforderungen und die Informationen fest, auf die der Workflow zugreifen darf. So erhalten Sie eine Grundlage für die Entscheidung, ob eine Proxy-Route angemessen ist.
- Nutzungsbedingungen prüfen. Lesen Sie die Dokumentation des Anbieters zu Routing, Authentifizierung und Datenverarbeitung. Prüfen Sie, ob Ihre geplante Nutzung geltende Gesetze, Plattformbedingungen und Zugriffsregeln der Website respektiert.
- Route prüfen. Ermitteln Sie, wie sich der Client mit dem Proxy verbindet und wie der Traffic das Ziel erreichen soll. Notieren Sie, welche Anwendungen und Protokolle in den Test einbezogen sind.
- Offenlegungen testen. Prüfen Sie in einer kontrollierten Sitzung die beobachtete öffentliche IP, die DNS-Route und vom Browser offengelegte Netzwerkdetails, gegebenenfalls einschließlich des WebRTC-Verhaltens. Vergleichen Sie die Ergebnisse mit der vorgesehenen Route.
- Ergebnisse dokumentieren. Halten Sie Datum, Browser, Betriebssystem, Anwendung, Proxy-Einstellungen und Testergebnisse fest. Wiederholen Sie die Prüfungen nach Konfigurationsänderungen oder wenn sich der Workflow ändert.
Kontrollierte Prüfungen für IP, DNS und WebRTC durchführen
Verwenden Sie seriöse Diagnosetools in einer Testumgebung. Vergleichen Sie zuerst die einem Ziel angezeigte öffentliche IP mit der Adresse, die Sie von der Proxy-Route erwarten. Prüfen Sie dann, welcher DNS-Resolver die Abfragen verarbeitet und ob WebRTC Netzwerkdetails außerhalb des vorgesehenen Pfads offenlegt. Die Ergebnisse können je nach Browser, Betriebssystem, Anwendung, Protokoll und Konfiguration variieren. Halten Sie das Setup beim Vergleich der Ergebnisse konstant und dokumentieren Sie Änderungen, bevor Sie Schlüsse ziehen.
Anforderungen an Nutzung, Zugriff und Datenverarbeitung prüfen
Technische Prüfungen sind nur ein Teil der Bewertung. Stellen Sie sicher, dass der Workflow geltende Gesetze, die Bedingungen des Ziels und dessen Zugriffsregeln einhält. Prüfen Sie die Anbieterdokumentation auf die für Ihr Setup relevanten Details zu Routing, Authentifizierung und Datenverarbeitung. Beschränken Sie den Umfang auf autorisierte Arbeit. Nutzen Sie Proxy-Infrastruktur nicht, um Zugriffskontrollen, Sperren, Identitätsprüfungen oder Sicherheitssysteme zu umgehen. Eine erfolgreiche Verbindung bedeutet keine Erlaubnis zur Nutzung eines Dienstes.
Ein Testergebnis ist eine Momentaufnahme einer Konfiguration zu einem bestimmten Zeitpunkt. Ein anderer Browser, eine andere Anwendung, Route oder Einstellung kann andere Details offenlegen, daher sollten Sie eine unauffällige Prüfung nicht als Beweis für vollständigen Datenschutz betrachten. Bewerten Sie, was die Verbindung tatsächlich preisgibt, und behalten Sie die Grenzen jedes Tests im Blick.
Für autorisierte Workflows können Sie die Proxy-Kategorien von Proxied entdecken und Residential-, Rechenzentrum- sowie dedizierte 4G- oder 5G-Mobile-Infrastruktur mit Ihren Aufgabenanforderungen vergleichen.
Proxy-Infrastruktur für einen legitimen Workflow auswählen
Wählen Sie die Infrastruktur ausgehend von der Arbeit, nicht von einer Anonymitätsbezeichnung. Legen Sie fest, worauf der Workflow zugreifen muss, welcher Netzwerktyp relevant ist, wie sich Sitzungen verhalten sollen und wie die Arbeit autorisiert und verwaltet wird. Diese Kriterien helfen Ihnen, Optionen zu vergleichen, ohne eine Proxy-Kategorie als Universallösung zu betrachten.
Die Proxy-Kategorie auf den Workload abstimmen
Die Netzwerkherkunft hilft, die Auswahl einzugrenzen. Residential Proxys bieten Konnektivität aus Privatnetzen, die zu autorisierten Recherchen passen kann, die diesen Kontext erfordern. Mobile Proxys können zu Aufgaben passen, die gezielt von Mobilfunkverbindungen abhängen. Rechenzentrum-Proxys können zu infrastrukturgetriebenen Workloads passen, bei denen Hosting-basierte Konnektivität die technischen Anforderungen erfüllt. Keine Kategorie ist automatisch die beste; Ziele können Netzwerktypen unterschiedlich behandeln.
Nutzen Sie dieses Entscheidungsraster, bevor Sie eine Route wählen:
- Workload: Ermitteln Sie die beteiligten Websites, Anwendungen und Daten und stellen Sie sicher, dass die Arbeit autorisiert ist.
- Netzwerktyp: Entscheiden Sie, ob die Aufgabe Residential-, Mobilfunk- oder Hosting-basierte Konnektivität erfordert.
- Sitzungsanforderungen: Überlegen Sie, ob der Workflow von einer durchgehenden Sitzung oder von getrennten Sitzungen abhängt. Testen Sie das geplante Setup, statt anzunehmen, wie es sich verhält.
- Umfang: Schätzen Sie die Anzahl der Verbindungen und den Verwaltungsaufwand, den Ihr Team leisten kann. Stimmen Sie die Infrastruktur auf die tatsächlichen Workload-Anforderungen ab.
- Zugriffsgrenzen: Respektieren Sie geltende Gesetze, Zugriffsregeln von Websites und Plattformbedingungen. Eine Proxy-Route gewährt keine Berechtigung zum Datenzugriff.
Proxied bietet Residential Proxys und Rechenzentrum-Proxys sowie dedizierte 4G- und 5G-Mobile-Proxys an. Diese Kategorien sollten Sie anhand des erforderlichen Netzwerkkontexts der Aufgabe vergleichen, nicht als Versprechen garantierter Anonymität oder garantierten Zugriffs.
Realistische Erwartungen an die Anonymität setzen
Eine Proxy-Wahl ist eine Entscheidung über das Netzwerk-Routing. Sie ersetzt weder Kontosicherheit noch sorgfältige Browserkonfiguration oder einen verantwortungsvollen Umgang mit Daten. Eine andere scheinbare IP verbirgt keinen Konto-Login, entfernt keine Browserkennungen und stellt nicht sicher, dass ein Ziel eine Anfrage akzeptiert. Anonymitätsbezeichnungen beschreiben nur einen Teil einer Verbindung, nicht jedes Signal oder Ergebnis.
Für Teams, die ihre eigenen Geräte als Proxys betreiben möchten, bietet die Proxy-Hosting-Plattform von Proxied die Möglichkeit, Geräte hinzuzufügen, zentral zu verwalten und auf dem Proxied-Marktplatz anzubieten. Bewerten Sie sie zusammen mit Workload, Sitzungsanforderungen, Umfang und Zugriffsberechtigung und testen Sie dann die geplante Konfiguration. Dokumentieren Sie das Setup und überprüfen Sie es, wenn sich Ihr Workflow ändert.
Vergleichen Sie die Proxy-Optionen von Proxied mit Ihren autorisierten technischen Anforderungen, einschließlich des Netzwerktyps und der Sitzungsanforderungen Ihres Workflows.
Setzen Sie Ihre Proxy-Anforderungen in einen praktischen Test um
Halten Sie vor der Wahl der Infrastruktur fest, was Ihr autorisierter Workflow benötigt: Netzwerkkontext, Sitzungsverhalten, Umfang und Zugriffsgrenzen. Nutzen Sie diese Anforderungen als Leitfaden für einen kontrollierten Test und überprüfen Sie das Setup, wenn sich Aufgabe oder Anwendung ändern. Betrachten Sie diese Erklärung von Elite-Proxys mit hoher Anonymität als Ausgangspunkt für fundierte Entscheidungen, nicht als Versprechen, dass eine Verbindung unsichtbar oder überall akzeptiert wird.
Zu den Optionen von Proxied gehören dedizierte 4G- und 5G-Mobile-Proxys, Residential Proxys und Rechenzentrum-Proxys sowie eine Proxy-Hosting-Plattform, auf der Sie Ihre eigenen Geräte hinzufügen und verwalten. Vergleichen Sie die Kategorien mit Ihren tatsächlichen technischen Anforderungen und entscheiden Sie nach Eignung statt nach einer Anonymitätsbezeichnung.
Entdecken Sie die Proxy-Optionen von Proxied und gehen Sie den nächsten Schritt mit einem klaren, autorisierten Workflow. Definieren Sie die Anforderungen, testen Sie das Setup und wählen Sie eine Infrastruktur, die zur Arbeit passt.
Häufig gestellte Fragen
Was ist ein High-Anonymity- oder Elite-Proxy?
Ein High-Anonymity- oder Elite-Proxy ist in der Regel so konfiguriert, dass er die ursprüngliche IP-Adresse des Clients verbirgt und die Proxy-Nutzung in den für ein Ziel sichtbaren Verbindungsdetails nicht erkennen lässt. Der Begriff beschreibt eine gängige Proxy-Klassifizierung, keine Zertifizierung. Die Erklärung von Elite-Proxys mit hoher Anonymität läuft auf diese Unterscheidung hinaus: Die Bezeichnung beschreibt die erwartete Offenlegung auf Netzwerkebene, nicht jede Kennung, die eine Anwendung oder Website nutzen könnte.
Sind Elite-Proxys vollständig anonym?
Nein. Ein Elite-Proxy kann einschränken, was ein Ziel aus der Verbindungsroute erfährt, aber er kann eine Identifizierung nicht über jeden Kanal verhindern. Die Anmeldung bei einem persönlichen Konto kann beispielsweise Aktivitäten mit diesem Konto verknüpfen, auch wenn die Verbindung über einen Proxy läuft. Auch Cookies, Browserkonfiguration und Informationen, die ein Nutzer selbst übermittelt, können eine Rolle spielen. Betrachten Sie einen Proxy als eine Infrastrukturentscheidung, nicht als vollständiges Anonymitätssystem.
Was ist der Unterschied zwischen einem anonymen Proxy und einem Elite-Proxy?
Nach gängiger Terminologie verbergen beide Typen die ursprüngliche IP-Adresse des Clients, doch ein anonymer Proxy kann weiterhin erkennen lassen, dass ein Proxy beteiligt ist. Ein Elite-Proxy wird typischerweise so beschrieben, dass er sowohl die ursprüngliche IP als auch die Proxy-Nutzung in den sichtbaren Verbindungsdetails des Ziels verbirgt. Diese Bezeichnungen sind nicht bei allen Anbietern standardisiert und ersetzen daher nicht die Prüfung, wie sich eine bestimmte Verbindung in Ihrer Anwendung verhält.
Kann ein Proxy meine IP-Adresse vor jeder Website verbergen?
Nicht unbedingt. Ein Proxy kann die IP, die eine Website sieht, nur für Traffic beeinflussen, der tatsächlich über ihn läuft. Nutzt eine Anwendung eine separate Verbindung, schließt bestimmte Anfragen vom Proxy aus oder ist eine andere Route konfiguriert, kann eine Website eine andere Netzwerkadresse sehen. Prüfen Sie jeden Browser und jede Anwendung in Ihrem Workflow, statt anzunehmen, dass ein erfolgreicher Browsertest den gesamten Traffic abdeckt.
Verschlüsseln Elite-Proxys den Internet-Traffic?
Nein, die Bezeichnung „Elite“ bezieht sich auf die Anonymitätsklassifizierung, nicht auf Verschlüsselung. Die Verschlüsselung hängt vom verwendeten Protokoll und der Verbindung ab. HTTPS schützt zum Beispiel in der Regel die Inhalte einer Browsersitzung zwischen Browser und Ziel, während der Proxy weiterhin die Verbindungsroute übernimmt. Gehen Sie nicht davon aus, dass anderer Traffic verschlüsselt ist, nur weil er über einen Proxy läuft. Prüfen Sie die Protokolle jeder Anwendung in Ihrem Workflow.
Wie kann ich testen, ob mein Proxy Informationen preisgibt?
Nutzen Sie eine kontrollierte Sitzung und vergleichen Sie die von einer Diagnoseseite angezeigte öffentliche IP mit der vorgesehenen Route. Prüfen Sie die DNS-Auflösung und die Netzwerkdetails des Browsers, gegebenenfalls einschließlich des WebRTC-Verhaltens. Führen Sie dieselben Prüfungen in jeder Anwendung durch, auf die Sie sich verlassen, und dokumentieren Sie Browser, Betriebssystem und Einstellungen. Die Ergebnisse beschreiben diese Konfiguration zu diesem Zeitpunkt, daher sollten Sie die Prüfungen nach wesentlichen Änderungen wiederholen.
Ist ein Residential Proxy immer anonymer als ein Rechenzentrum-Proxy?
Nein. Residential und Rechenzentrum beschreiben unterschiedliche Netzwerkherkünfte; keine der beiden Kategorien garantiert Anonymität oder Akzeptanz durch ein Ziel. Eine Residential-IP kann angemessen sein, wenn eine legitime Aufgabe Konnektivität aus Privatnetzen erfordert, während Rechenzentrum-Infrastruktur zu einem Workload passen kann, der für Hosting-basierte Verbindungen ausgelegt ist. Die richtige Wahl hängt von der Aufgabe und ihren technischen Einschränkungen ab. Bewerten Sie die konkrete Route und Anwendung, statt Proxy-Typen allein nach ihrer Bezeichnung zu ordnen.