


Proxy-Infrastruktur verwalten: Ein praktischer Leitfaden für den Betrieb

Hannah
Mehr Proxy-Endpunkte retten keinen Betrieb, den niemand überblickt. Wer Proxy-Infrastruktur zuverlässig verwalten will, braucht Kontrolle über den gesamten Lebenszyklus jeder Ressource – nicht nur eine wachsende Liste von IPs.
Wenn Endpunkte, Zugangsdaten und Workload-Einstellungen schwer nachzuverfolgen sind, kann ein Ausfall abhängige Abläufe unterbrechen. Unklare Zuständigkeiten erschweren zudem die Untersuchung von Leistungsänderungen. Statt blind Infrastruktur hinzuzufügen, sollten Sie ein Betriebsmodell aufbauen, das sich daran orientiert, was jeder Workload benötigt und wie das Team ihn betreut.
Dieser Leitfaden zeigt, wie Sie ein nützliches Proxy-Inventar erstellen, Verantwortlichkeiten zuweisen, die Zuverlässigkeit überwachen und mit weniger Überraschungen skalieren. Sie erfahren, wie Workload-Anforderungen die Wahl zwischen dedizierten Mobile Proxys, Residential Proxys und Rechenzentrum-Proxys beeinflussen und wie Sie selbst verwaltete Infrastruktur mit gehostetem Proxy-Betrieb vergleichen. Proxied bietet eine Hosting-Plattform, auf der Teams ihre eigenen Geräte hinzufügen, zentral verwalten und auf dem Proxied-Marktplatz anbieten können.
Ein praxisnaher Prozess hilft Ihrem Team, Probleme früher zu erkennen, mit klarerer Verantwortung zu reagieren und fundiertere Entscheidungen zu treffen, während die Proxy-Kapazität wächst.
Das Wichtigste in Kürze
- Proxy-Infrastruktur-Management umfasst Endpunkte, Zugriff, Routing, Monitoring und Änderungsprozesse – nicht nur die Anzahl der IPs.
- Verfolgen Sie, wie Anfragen von Workloads über Proxy-Endpunkte zu ihren Zielen gelangen, um zu erkennen, wo Konfigurations- oder Zugriffsprobleme entstehen können.
- Vergleichen Sie selbst verwaltete, gehostete und gemanagte Proxy-Modelle nach Kontrolle, Wartungsverantwortung, Skalierungsansatz und Integrationsaufwand.
- Nutzen Sie einen wiederholbaren Ablauf, um Proxy-Infrastruktur zu verwalten – mit klaren Aufzeichnungen, Verantwortlichen, Beobachtungen und Prüfentscheidungen in jedem Schritt.
- Stimmen Sie den Proxy-Zugang auf die Anforderungen der Workloads ab und ziehen Sie eine Proxy-Hosting-Plattform in Betracht, wenn ein zentralisierter Infrastrukturbetrieb zu Ihrem Team passt.
Was bedeutet es, Proxy-Infrastruktur zu verwalten?
Proxy-Infrastruktur-Management ist der koordinierte Betrieb von Proxy-Endpunkten, Zugriffsberechtigungen, Routing, Monitoring und Konfigurationsänderungen, damit Workloads Proxy-Ressourcen einheitlich nutzen können und sich Probleme einem Verantwortlichen zuordnen lassen. Es handelt sich um laufende Betriebsarbeit, nicht um einen einmaligen Kauf. Der Kauf von Proxy-Zugang liefert Endpunkte oder Kapazität. Die Verwaltung bedeutet, aktuell festzuhalten, wie Ressourcen konfiguriert sind, welche Workloads sie nutzen, wer verantwortlich ist und was passiert, wenn sich etwas ändert oder ausfällt.
Grenzen Sie den Umfang ab, indem Sie die Proxy-Ebene von den Systemen trennen, die von ihr abhängen. Ein Team verwaltet vielleicht die Verfügbarkeit der Endpunkte, Zugangsdaten, Routing-Regeln und Änderungsprotokolle, während ein anderes Team für die Anwendung, die Anfragelogik und den Datenfluss zuständig ist. Diese Zuständigkeiten hängen zusammen, sind aber nicht austauschbar. Ein Proxy kann erreichbar sein, während eine Anwendung an ihren eigenen Einstellungen scheitert. Ebenso kann eine Anwendung einwandfrei laufen, während ihr konfigurierter Proxy-Endpunkt nicht verfügbar ist.
Ein Grundverständnis davon, was ein Proxy-Server tut, hilft, diese Grenze zu ziehen: Proxy-Server leiten Anfragen zwischen Clients und Zielen weiter, während das Infrastruktur-Management die Ressourcen und Kontrollen steuert, die diesen Datenverkehr tragen.
Welche Komponenten gehören in ein Proxy-Infrastruktur-Inventar?
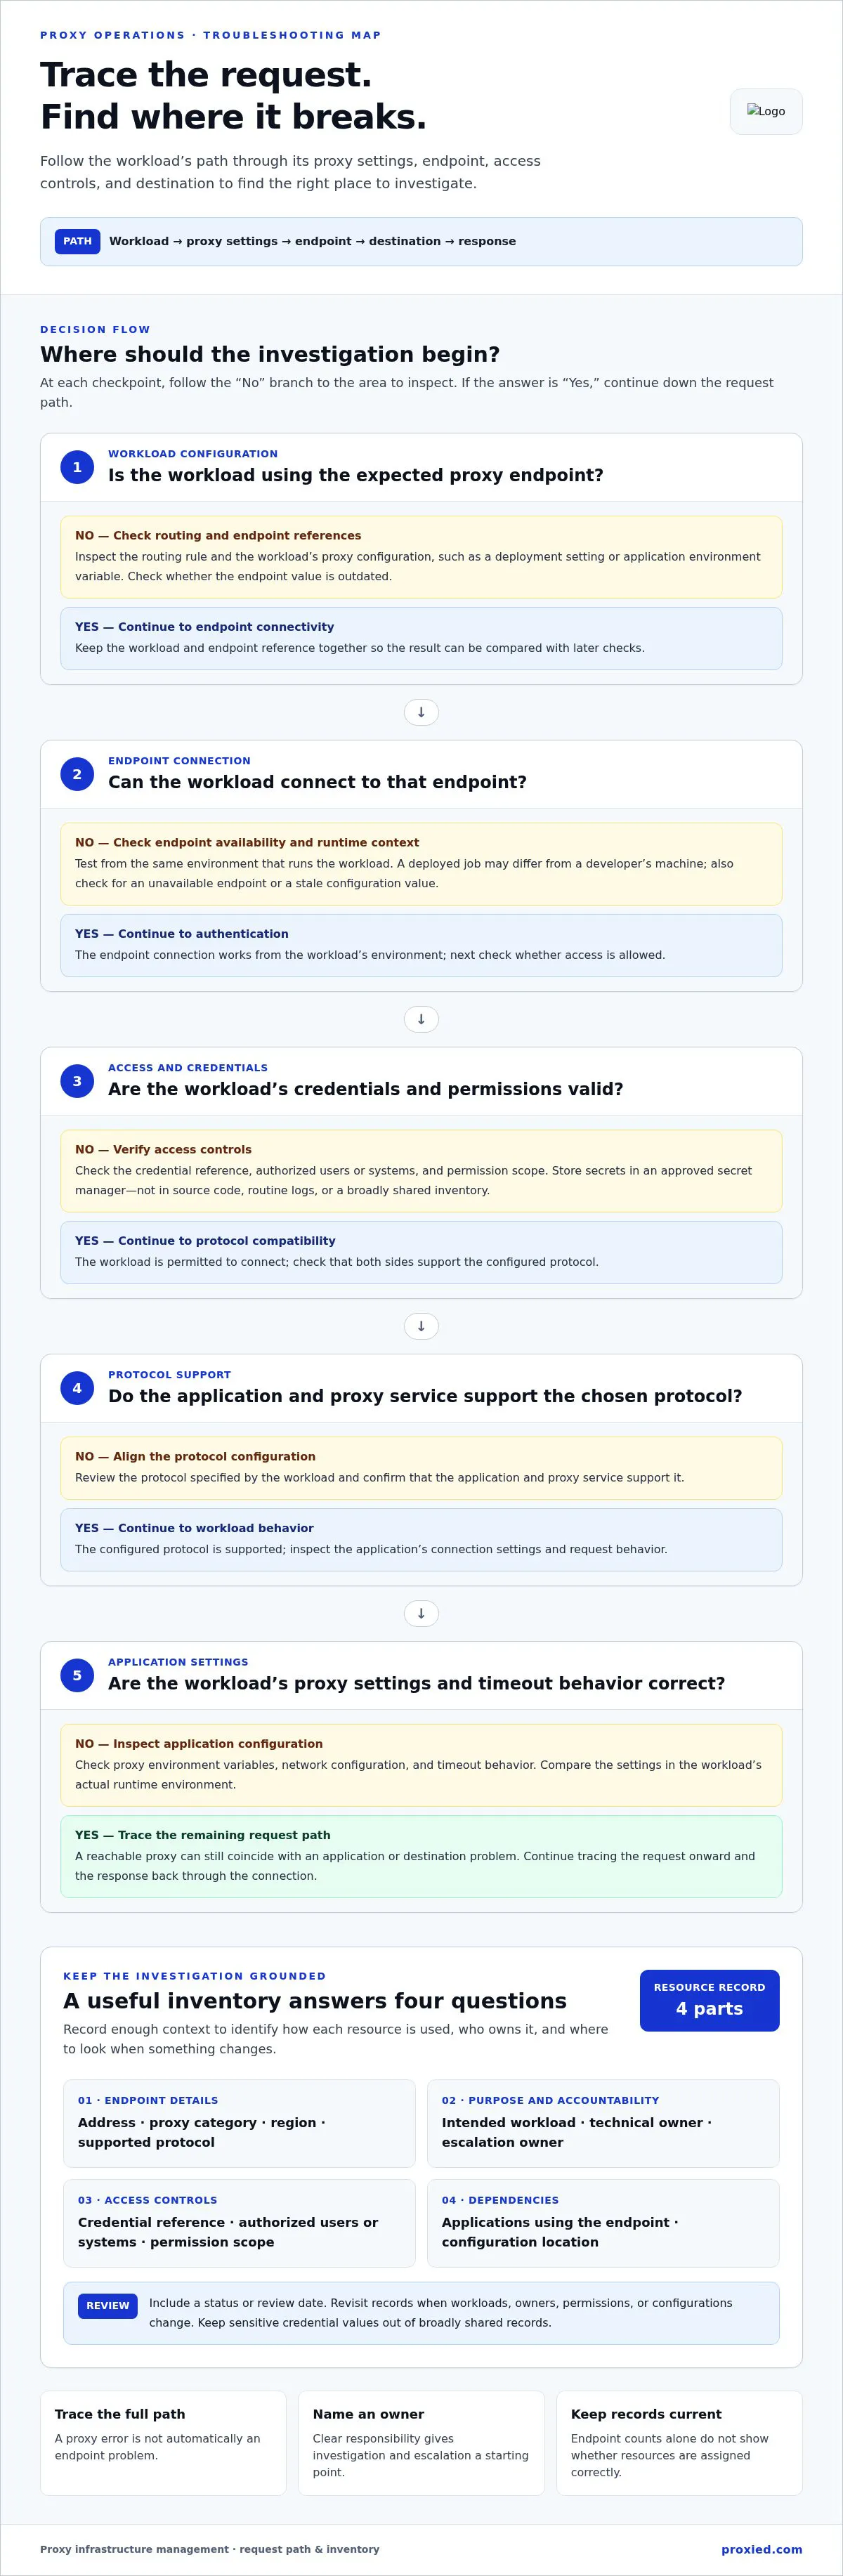
Erstellen Sie ein Inventar, mit dem jemand jede Ressource versteht, ohne Skripte, Chats und alte Tickets durchsuchen zu müssen. Halten Sie genug betrieblichen Kontext fest, um zu erkennen, wie eine Ressource genutzt wird und wo bei Problemen anzusetzen ist:
- Endpunktdetails: Adresse, Proxy-Kategorie, Region und unterstütztes Protokoll.
- Zweck und Verantwortung: vorgesehener Workload, technisch Verantwortlicher und Ansprechpartner für Eskalationen.
- Zugriffskontrollen: Verweis auf die Zugangsdaten, berechtigte Nutzer oder Systeme und Umfang der Berechtigungen. Bewahren Sie Geheimnisse in einem freigegebenen Secret Manager auf, nicht in einer gemeinsam genutzten Tabelle.
- Abhängigkeiten: Anwendungen, die den Endpunkt nutzen, und der Ort der relevanten Konfiguration, etwa eine Deployment-Einstellung oder eine Umgebungsvariable der Anwendung.
Halten Sie sensible Werte aus breit geteilten Aufzeichnungen heraus. Das Inventar sollte berechtigten Mitarbeitenden zeigen, wo sie Zugangsdaten abrufen können, ohne die Zugangsdaten selbst preiszugeben. Ergänzen Sie einen Status oder ein Prüfdatum, damit das Team veraltete Einträge erkennt – etwa einen Endpunkt, der noch einem inzwischen geänderten Workload zugeordnet ist.
Warum brauchen Teams ein Betriebsmodell?
Ohne benannte Verantwortliche führt ein Timeout schnell zu Rätselraten: Das Anwendungsteam prüft den Code, ein Infrastruktur-Engineer ändert das Routing, und niemand weiß, wer die Untersuchung koordinieren soll. Dokumentierte Zuständigkeiten und Eskalationswege geben jedem Problem einen klaren Ausgangspunkt. Wenn festgehalten ist, wo Konfigurationen liegen, finden Teams auch Abweichungen leichter – etwa einen Workload, der noch einen Endpunkt nutzt, der an anderer Stelle bereits ersetzt wurde.
Ein Betriebsmodell verbindet drei Entscheidungen:
- Geschäftliche Anforderungen: was der Workload benötigt, etwa Zugang aus einer bestimmten Region oder ein einheitliches Routing der Anfragen.
- Technische Kontrollen: wer auf Endpunkte zugreifen darf, wie Zugangsdaten gespeichert werden und wie Änderungen geprüft werden.
- Grenzen der zulässigen Nutzung: welche Aktivitäten erlaubt sind und welche Grenzen Teams einhalten müssen.
Prüfen Sie das Inventar, wenn sich Workloads, Verantwortliche, Berechtigungen oder Konfigurationen ändern. So erhalten Teams eine praktische Grundlage für Fehlersuche und Kapazitätsplanung. Die bloße Anzahl der Endpunkte zeigt nicht, ob Ressourcen richtig zugeordnet sind oder ob sich die Umgebung beherrschen lässt.
Wie Proxy-Infrastruktur bei Anfragen, Zugriff und Monitoring funktioniert
Eine Proxy-Anfrage folgt einem Weg. Eine Anwendung oder ein Automatisierungsjob erstellt eine Anfrage, wendet die Proxy-Einstellungen an und sendet den Datenverkehr an den konfigurierten Endpunkt. Der Proxy leitet die Anfrage an ihr Ziel weiter, und die Antwort läuft über die Verbindung zurück. Jede Station kann aus einem anderen Grund scheitern. Wenn Teams diesen Weg nachverfolgen, wissen sie, wo sie ansetzen müssen, statt jeden Fehler als Endpunktproblem zu behandeln.
Die Routing-Konfiguration legt fest, welchen Endpunkt ein Workload nutzt, und kann einen bestimmten Proxy oder eine Auswahlregel vorgeben. Die Authentifizierung prüft, ob der Workload sich verbinden darf. Anwendung und Proxy-Dienst müssen außerdem das gewählte Protokoll unterstützen. Anwendungseinstellungen wie das Timeout-Verhalten und Proxy-Umgebungsvariablen beeinflussen, wie der Workload die Verbindung aufbaut und nutzt. Erfassen Sie diese Abhängigkeiten gemeinsam, damit die Zuständigen den gesamten Anfrageweg prüfen können.
Wie nutzt ein Workload einen Proxy-Endpunkt?
Proxy-Einstellungen können in der Netzwerkkonfiguration einer Anwendung, in einem Automatisierungstool, in einer Deployment-Umgebung oder in einer gemeinsamen Konfigurationsdatei liegen. Der Workload liest diese Einstellungen, wenn er eine Anfrage sendet. Je nach Aufbau übermittelt er dabei auch Zugangsdaten und gibt ein Protokoll an. Bewahren Sie Zugangsdaten in einem freigegebenen Secret Store auf und referenzieren Sie sie aus dem Workload, statt sie in den Quellcode oder in Routine-Logs zu schreiben.
Die Konfigurationsdetails unterscheiden sich je nach Anwendung und Proxy-Dienst. Testen Sie die Verbindung aus derselben Umgebung, in der auch der Workload läuft. So zeigen sich Unterschiede zwischen dem Rechner eines Entwicklers und einem bereitgestellten Job, etwa fehlende Zugangsdaten, ein nicht unterstütztes Protokoll oder ein veralteter Endpunktwert. Halten Sie beim Testen den Workload und die Endpunktreferenz fest, damit sich das Ergebnis mit späteren Prüfungen vergleichen lässt.
Welche Signale decken Infrastrukturprobleme auf?
Beobachten Sie sowohl die Verbindung als auch das Ergebnis des Workloads. Nützliche Signale sind die Verfügbarkeit der Endpunkte, Verbindungsfehler, Timeout-Muster, Antwortlatenz, Fehlerraten und – soweit messbar – die Ressourcennutzung. Bewerten Sie diese Signale gemeinsam. Mehr Timeouts können mit einer Änderung an der Anwendung, einer Routing-Anpassung oder einem veränderten Verhalten des Endpunkts zusammenfallen. Ein einzelner Messwert beweist noch keine Ursache.
Legen Sie für jeden Workload eine Basislinie für das normale Verhalten fest und vergleichen Sie Veränderungen damit. Erfassen Sie Zeitstempel, Endpunktreferenzen, den Kontext der Anwendung oder des Jobs und relevante Fehlerdetails. Protokollieren Sie keine Passwörter, Tokens oder sensiblen Anfragedaten. Diese Aufzeichnungen geben den Zuständigen genug Kontext, um Vorfälle zu vergleichen, ohne unnötig Daten preiszugeben.
Ein funktionierender Proxy-Endpunkt beweist nicht, dass die Aufgabe des Nutzers erfolgreich abgeschlossen wurde. Der Endpunkt kann Verbindungen annehmen, während die Anwendung auf einen Fehler am Ziel stößt, eine unerwartete Antwort erhält oder das Ergebnis nicht verarbeiten kann. Überwachen Sie sowohl Signale auf Proxy-Ebene als auch Ergebnisse auf Aufgabenebene, um Transportprobleme von Ablaufproblemen zu unterscheiden.
Für Teams, die ihren Proxy-Betrieb zentralisieren möchten, bietet die Proxy-Hosting-Plattform von Proxied eine Möglichkeit, Proxy-Infrastruktur bereitzustellen und zu verwalten. Stimmen Sie den Proxy-Zugang dabei auf die Anforderungen jedes Workloads ab.
Welches Modell für Proxy-Infrastruktur-Management passt zu Ihrem Team?
Das richtige Modell hängt davon ab, wer die Proxy-Ebene betreiben soll und wie viel Kontrolle der Workload erfordert. Ein Team mit strengen Konfigurationsanforderungen und eigenem Netzwerk-Know-how betreibt die Infrastruktur womöglich lieber selbst. Ein Team, das eine zentrale Verwaltung sucht, kann auf Proxy-Hosting setzen. Bei gemanagtem Proxy-Zugang übernimmt ein Anbieter mehr Verantwortung für den Proxy-Pool, während der Kunde weiterhin festlegt, wie seine Anwendungen diesen Zugang nutzen.
Vergleichen Sie die betrieblichen Vor- und Nachteile, bevor Sie sich entscheiden. „Gehostet“ beschreibt, wo die Infrastruktur bereitgestellt und verwaltet wird. Es bedeutet nicht automatisch, dass das Team die Kontrolle abgibt oder jede betriebliche Verantwortung überträgt.
- Selbst verwaltete Infrastruktur – Kontrolle: höchste direkte Kontrolle über die Konfiguration; Wartungsverantwortung: Das Team übernimmt Wartung, Monitoring, Sicherheit und Vorfälle; Skalierungsansatz: Das Team stellt zusätzliche Kapazität bereit und pflegt sie; Integrationsaufwand: Das Team bindet Anwendungen an und verwaltet die Konfiguration
- Gehostete Proxy-Infrastruktur – Kontrolle: hängt von der Plattform und dem Betriebsaufbau ab; Wartungsverantwortung: Die Zuständigkeiten sind zwischen Team und Plattform aufgeteilt; Skalierungsansatz: Die Infrastruktur wird über das Hosting-Modell verwaltet; Integrationsaufwand: hängt von den Deployment-Anforderungen und bestehenden Abläufen ab
- Gemanagter Proxy-Zugang – Kontrolle: weniger Kontrolle über die zugrunde liegende Proxy-Infrastruktur, aber Kontrolle über die Workload-Konfiguration; Wartungsverantwortung: Der Anbieter betreibt den Proxy-Zugang, das Team verwaltet seine eigenen Anwendungen und deren Nutzung; Skalierungsansatz: Der Zugang wird über die Zusammenarbeit mit dem Anbieter angepasst; Integrationsaufwand: Das Team konfiguriert die Anwendungen für den bereitgestellten Zugang
Wann ist selbst verwaltete Proxy-Infrastruktur sinnvoll?
Selbstverwaltung kann zu Teams passen, die direkte Kontrolle über die Konfiguration benötigen und über die Mitarbeitenden und Prozesse verfügen, um sie zu tragen. Rechnen Sie mit dem laufenden Aufwand, nicht nur mit der Ersteinrichtung: Server warten, Verfügbarkeit überwachen, Zugangsdaten schützen, Zugriffe prüfen und auf Vorfälle reagieren. Wenn ein kritischer Job außerhalb eines geplanten Wartungsfensters ausfällt, braucht trotzdem jemand einen klaren Weg zur Diagnose. Kontrolle ist nur dann nützlich, wenn das Team die damit verbundenen Aufgaben dauerhaft bewältigen kann.
Wann kann gehostetes Proxy-Management den Betriebsaufwand senken?
Eine Proxy-Hosting-Plattform bietet eine zentrale Möglichkeit, Proxy-Infrastruktur bereitzustellen und zu verwalten. Sie kann zu einem Team passen, das einen gebündelten Betriebsansatz wünscht und dennoch sein eigenes Proxy-Netzwerk verwaltet. Bevor Sie ein gehostetes Modell einführen, gleichen Sie die Zuständigkeiten mit Ihren Anforderungen ab: was Ihr Team konfigurieren muss, was es direkt kontrollieren muss, wie die Lösung zu bestehenden Prozessen passt und wer für welche betriebliche Aufgabe verantwortlich ist. Proxied bietet eine Proxy-Hosting-Plattform für Teams, die diesen Ansatz verfolgen.
Auch die Sensibilität des Workloads spielt eine Rolle. Hängt ein Ablauf von streng kontrolliertem Routing oder Zugriff ab, wägen Sie diesen Bedarf gegen die Kapazität des Teams ab, die zugrunde liegende Infrastruktur zu betreiben. Geht es vor allem um Proxy-Zugang für Anwendungen, kann gemanagter Zugang die Infrastruktur verringern, die das Team selbst pflegen muss. Keine der beiden Optionen nimmt dem Team die Verantwortung für Anwendungseinstellungen, Berechtigungen und Entscheidungen zur zulässigen Nutzung ab.
Um Proxy-Infrastruktur zuverlässig zu verwalten, wählen Sie das Modell, dessen laufende Aufgaben zu Ihren verfügbaren Fähigkeiten und der benötigten Kontrolle passen. Überprüfen Sie die Entscheidung, wenn sich Workloads, interne Kapazitäten oder betriebliche Anforderungen ändern.
Proxy-Infrastruktur verwalten: Ein wiederholbarer Betriebsablauf
Um Proxy-Infrastruktur zuverlässig zu verwalten, durchläuft jede Ressource einen wiederholbaren Zyklus: erfassen, Verantwortung zuweisen, Zugriff steuern, Verhalten beobachten, Änderungen prüfen und den Prozess verbessern. Jeder Schritt sollte einen Nachweis hinterlassen, den die nächste Person nutzen kann – etwa ein aktualisiertes Inventar, einen benannten Verantwortlichen oder eine dokumentierte Entscheidung zu einem Vorfall.
- Ressourcen inventarisieren. Legen Sie für jeden Endpunkt einen Eintrag an oder aktualisieren Sie ihn – mit Kategorie, Region, Protokoll, vorgesehenem Workload, Ort der Konfiguration und Abhängigkeiten. Halten Sie Zugangsdaten aus dem Inventar heraus und speichern Sie stattdessen einen sicheren Verweis. Ergebnis: ein aktueller Ressourceneintrag.
- Verantwortung zuweisen. Benennen Sie die Person oder das Team, das für Endpunkteinträge, Zugriffsentscheidungen und Eskalationen zuständig ist. Legen Sie fest, wer für die Proxy-Konfiguration jeder abhängigen Anwendung verantwortlich ist. Ergebnis: ein klarer Verantwortlicher und ein Eskalationsweg.
- Zugriff konfigurieren. Erteilen Sie jedem Nutzer und jedem Workload nur die Berechtigungen, die er benötigt. Bewahren Sie Geheimnisse in einem freigegebenen Secret Manager auf, beschränken Sie, wer sie abrufen darf, und halten Sie sie aus Quellcode, geteilten Dokumenten und Logs heraus. Legen Sie eine Richtlinie für die Rotation von Zugangsdaten fest, die sich nach Sensibilität und betrieblichen Anforderungen richtet – einschließlich der Frage, wie Zugangsdaten nach einem Verdacht auf Offenlegung oder einem Wechsel der Verantwortung erneuert werden. Ergebnis: dokumentierte Berechtigungen und Rotationsregeln.
- Verhalten beobachten. Erfassen Sie Verfügbarkeit der Endpunkte, Verbindungsfehler, Timeouts und Antwortverhalten zusammen mit den Ergebnissen der Workloads. Richten Sie Warnungen für deutliche Abweichungen von der Basislinie des Workloads ein, statt einen einzelnen Fehler als Beweis für einen Ausfall zu werten. Ergebnis: verwertbare Warnungen mit Workload-Kontext.
- Aufbau überprüfen. Gleichen Sie Inventareinträge mit aktiven Workloads und den Orten der Konfiguration ab. Prüfen Sie Berechtigungen, wenn sich Rollen oder Workloads ändern, und entziehen Sie Zugriffe, die nicht mehr benötigt werden. Ergebnis: ein Nachweis über geprüfte Ressourcen und Zugriffe.
- Prozess verbessern. Nutzen Sie Erkenntnisse aus Vorfällen und Prüfnotizen, um Routing, Zugriffsverfahren, Monitoring oder Eskalationsschritte anzupassen. Dokumentieren Sie die Entscheidung und wer die Änderung freigegeben hat. Ergebnis: eine nachvollziehbare Änderung und ein aktualisiertes Betriebsverfahren.
Wie sollten Teams mit Zugriffs- und Konfigurationsänderungen umgehen?
Behandeln Sie Änderungen als nachvollziehbare Ereignisse. Ein Änderungseintrag sollte festhalten, was sich ändert, welche Workloads betroffen sein können, wer für die Änderung verantwortlich ist und wann sie vorgenommen wurde. Belassen Sie Endpunkteinträge, Verweise auf Zugangsdaten und Anwendungskonfiguration bei ihren jeweiligen Verantwortlichen und sorgen Sie für eine klare Übergabe, wenn sich die Zuständigkeit ändert. Prüfen Sie Berechtigungen, sobald sich eine Rolle oder ein Workload ändert. Lassen Sie alte Zugriffe nicht einfach bestehen, nur weil sie noch funktionieren.
Was gehört in ein Runbook für Proxy-Vorfälle?
Grenzen Sie zuerst den Umfang ein: Listen Sie betroffene Workloads, Endpunkte, Regionen, Symptome und kürzliche Konfigurationsänderungen auf. Testen Sie dann den Anfrageweg schrittweise. Prüfen Sie, ob der Workload den Proxy erreicht, ob die Proxy-Verbindung zustande kommt und ob das Ziel oder die Anwendung für den Fehler verantwortlich ist. Erfassen Sie Zeitstempel und relevante Fehlerdetails, aber keine Zugangsdaten und keine sensiblen Anfragedaten.
Dokumentieren Sie die Lösung, die Ursache, sofern bekannt, und den Verantwortlichen für Folgeaufgaben. Passen Sie Warnungen oder Runbook-Schritte an, wenn ein Vorfall eine Lücke aufdeckt. Dokumentierte Zuständigkeiten verkürzen den Weg von der Erkennung eines Vorfalls zu der Person, die handeln kann. Teams können Bereitstellung und Verwaltung über die Proxy-Hosting-Plattform von Proxied zentralisieren.
Wie Proxied das Proxy-Infrastruktur-Management unterstützt
Sobald ein Team seine betrieblichen Zuständigkeiten festgelegt hat, folgt die Wahl einer passenden Infrastruktur. Proxied bietet eine Hosting-Plattform, auf der Teams ihre eigenen Geräte zentral hinzufügen und verwalten und auf dem Proxied-Marktplatz anbieten können – eine zentrale Option, um eigene Proxy-Netzwerke zu betreiben. Nutzen Sie die Plattform als Teil des Betriebsmodells: Klären Sie, was das Team kontrollieren muss, was es intern pflegen kann und wie seine Workloads den Proxy-Zugang nutzen.
Zentralisierung kann den Infrastrukturbetrieb übersichtlicher machen, ersetzt aber keine klaren Zuständigkeiten. Teams müssen weiterhin regeln, wer auf Ressourcen zugreifen darf, die Abhängigkeiten der Workloads dokumentieren und festlegen, wie sie Probleme beobachten und darauf reagieren. Prüfen Sie, wie die Plattform zu Ihren Deployment-Anforderungen und bestehenden Prozessen passt, statt davon auszugehen, dass Hosting automatisch jede betriebliche Aufgabe übernimmt.
Wie passt Proxy-Hosting in eine Infrastrukturstrategie?
Proxy-Hosting eignet sich für Teams, die eine Plattform suchen, um Proxy-Netzwerke bereitzustellen und zu verwalten – besonders dann, wenn die interne Pflege jeder einzelnen Infrastrukturkomponente die verfügbare Kapazität übersteigen würde. Wägen Sie direkte Kontrolle gegen den Betriebsaufwand ab. Ein Workload mit besonderen Konfigurations- oder Governance-Anforderungen erfordert unter Umständen eine engere interne Aufsicht, während ein Team mit Fokus auf zentralen Infrastrukturbetrieb einen Hosting-Ansatz nutzen kann.
Bevor Sie entscheiden, wie Sie die Plattform nutzen, gleichen Sie das Hosting-Modell mit dem Aufbau Ihrer Workloads ab. Klären Sie, welche Zuständigkeiten bei Ihrem Team bleiben, wie die Lösung zur Anwendungskonfiguration passt und wer für Zugriffssteuerung und Monitoring verantwortlich ist. Hosting verändert, wie Infrastruktur betrieben wird; es ersetzt nicht die Prozesse, die für eine verantwortungsvolle Nutzung von Proxy-Zugang und die Untersuchung von Ausfällen nötig sind.
Wie können Teams die Angebote von Proxied auf ihre Workloads abstimmen?
Proxy-Kategorien sind nicht austauschbar. Proxied bietet dedizierte 4G- und 5G-Mobile-Proxys, Residential Proxys und Rechenzentrum-Proxys. Gehen Sie von den Anforderungen des Workloads aus, statt standardmäßig eine Kategorie zu wählen. Berücksichtigen Sie die beteiligten Ziele und Regionen, das Verbindungsverhalten der Anwendung und den Grad an Kontrolle, den das Team über den Ablauf benötigt. Bewerten Sie dann die verfügbaren Proxy-Kategorien anhand dieser Anforderungen.
- Workload-Anforderungen: Definieren Sie die Aufgabe, die erwarteten Anfragemuster und relevante regionale Anforderungen.
- Betriebliche Eignung: Legen Sie fest, wie das Team den Zugang konfiguriert, Verantwortung zuweist und auf Probleme reagiert.
- Wahl der Kategorie: Bewerten Sie Mobile-, Residential- oder Rechenzentrum-Zugang anhand des Workloads, statt anzunehmen, dass ein Typ für jede Aufgabe passt.
Vergleichen Sie Ihren Infrastrukturbedarf mit der Plattform und den Proxy-Kategorien von Proxied. Entdecken Sie die Proxy-Hosting-Plattform von Proxied und finden Sie heraus, welche Proxy-Optionen zu Ihren Workloads passen.
Ein Proxy-Betrieb, der mit Ihnen wächst
Ihr nächster Schritt muss keine große Infrastrukturänderung sein. Wählen Sie einen Workload und testen Sie daran, wie gut Ihr aktueller Ansatz klare Entscheidungen, einheitlichen Zugang und nützliche Aufzeichnungen zu Vorfällen unterstützt. Eine gezielte Prüfung kann unklare Zuständigkeiten oder Lücken im Prozess aufdecken, bevor Sie ihn auf weitere Workloads ausweiten.
Wenn sich Anforderungen ändern, überprüfen Sie das Betriebsmodell, statt den Aufbau von gestern zum Standard werden zu lassen. Ein bewusstes Vorgehen hilft Ihrem Team, Proxy-Infrastruktur mit mehr Sicherheit zu verwalten und dabei Kontrolle und Betriebsaufwand im Blick zu behalten.
Wenn ein zentralisierter Infrastrukturbetrieb zu Ihrem Team passt, entdecken Sie die Proxy-Hosting-Plattform von Proxied und vergleichen Sie ihre Proxy-Optionen mit den Anforderungen Ihrer Workloads. Entdecken Sie die Plattform von Proxied und gehen Sie den nächsten Schritt.
Häufig gestellte Fragen
Ist Proxy-Infrastruktur schwer zu verwalten?
Proxy-Infrastruktur lässt sich leichter verwalten, wenn Zuständigkeiten und Aufzeichnungen an einem Ort zusammengeführt sind. Schwieriger wird es, wenn die Zahl der Workloads wächst, Integrationen sich unterscheiden oder Endpunktdetails in verschiedenen Team-Tools liegen. Um Proxy-Infrastruktur ohne übermäßigen Prozessaufwand zu verwalten, beginnen Sie mit einer gepflegten Übersicht der aktiven Ressourcen und einem benannten Ansprechpartner für jeden Workload. Ein kleines Team kann zum Beispiel zunächst seine produktiven Endpunkte dokumentieren und festhalten, wer Änderungen freigeben darf, und den Prozess dann mit wachsender Nutzung ausbauen.
Lässt sich Proxy-Infrastruktur-Management automatisieren?
Ja, Teams können wiederkehrende Aufgaben wie das Ausrollen von Konfigurationen, einfache Health Checks, die Weiterleitung von Warnungen und Inventaraktualisierungen automatisieren. Beginnen Sie mit einer Aufgabe mit geringem Risiko, etwa der Prüfung, ob ein konfigurierter Endpunkt Verbindungen annimmt, und stellen Sie sicher, dass das Ergebnis nützlich ist, bevor Sie die Automatisierung ausweiten. Halten Sie Änderungen überprüfbar, schützen Sie Zugangsdaten in einem Secret Store und leiten Sie Fehler an einen Verantwortlichen weiter. Vermeiden Sie automatische Endpunktänderungen, solange das Team ihre Auswirkungen auf abhängige Anwendungen nicht getestet hat.
Wie oft sollte Proxy-Infrastruktur überprüft werden?
Legen Sie einen regelmäßigen Prüfrhythmus fest, der Ihr Risiko und Ihre Workloads widerspiegelt, und prüfen Sie nach einer wesentlichen Änderung früher. Eine neue Anwendung, ein Rollenwechsel im Team, wiederholte Timeouts oder eine Migration der Konfiguration können bestehende Aufzeichnungen oder Berechtigungen ungenau machen. Vergleichen Sie bei jeder Prüfung die tatsächliche Nutzung mit dem dokumentierten Aufbau und notieren Sie offene Lücken. Ziel ist ein Prüfrhythmus, den das Team durchhalten kann – keine Kalenderregel, die betriebliche Veränderungen ignoriert.
Was passiert, wenn ein Proxy-Endpunkt ausfällt?
Ein ausgefallener Endpunkt kann verhindern, dass sich abhängige Anwendungen verbinden, was zu Timeouts oder abgebrochenen Jobs führt. Prüfen Sie zuerst, ob das Problem einen oder mehrere Workloads betrifft, und vergleichen Sie dann den Zeitpunkt des Ausfalls mit den Anwendungslogs und kürzlichen Änderungen. Ist nur eine Anwendung betroffen, liegt die Ursache womöglich in ihrer Konfiguration oder ihrem Netzwerkpfad. Folgen Sie den freigegebenen Wiederherstellungsschritten des Teams, halten Sie fest, was den Dienst wiederhergestellt hat, und nutzen Sie den Vorfall, um Schwellenwerte für Warnungen oder Eskalationszuständigkeiten zu verfeinern.
Kann eine Proxy-Infrastruktur mehrere Workloads unterstützen?
Ja, eine gemeinsame Umgebung kann mehrere Workloads bedienen, wenn Teams Unterschiede bei Zugriff, Konfiguration und Ressourcenbedarf berücksichtigen. Zwei Jobs können zum Beispiel dieselbe Infrastruktur nutzen, aber getrennte Zugangsdaten benötigen, damit sich der Zugriff für einen Job ändern lässt, ohne den anderen zu stören. Erfassen Sie die Abhängigkeiten jedes Workloads und beobachten Sie sein Verhalten unabhängig. Trennen Sie Ressourcen, wenn Isolation, Kontrollanforderungen oder das Verhalten der Anwendung einen sicheren gemeinsamen Zugriff erschweren.
Erfordert Proxy-Infrastruktur-Management Programmierkenntnisse?
Nein. Teams können Proxy-Einstellungen je nach Umgebung über Anwendungsoberflächen oder eine Hosting-Plattform verwalten. Programmierung wird nützlich, wenn Teams wiederkehrende Deployments, Prüfungen oder Inventaraktualisierungen über Skripte oder APIs automatisieren möchten. Auch ohne eigenen Code sollten Sie einen klaren Prozess für die Freigabe von Konfigurationsänderungen und den Schutz von Zugangsdaten festlegen. Ein einfacher, dokumentierter manueller Prozess ist verlässlicher als eine Automatisierung, die niemandem gehört und die niemand zu debuggen weiß.
Wie können Teams Proxy-Infrastruktur verantwortungsvoll verwalten?
Legen Sie zulässige Workloads fest und stellen Sie sicher, dass die Proxy-Nutzung geltenden Gesetzen, den Nutzungsbedingungen der Zielseiten und den Zugriffskontrollen entspricht. Vergeben Sie Zugangsdaten nur an berechtigte Nutzer oder Anwendungen und speichern Sie keine sensiblen Anfragedaten in Routine-Logs. Ein Team kann zum Beispiel ungewöhnliche Nutzung mit seiner Liste zulässiger Workloads abgleichen und Aktivitäten eskalieren, die es nicht erklären kann. Zu einem verantwortungsvollen Betrieb gehört auch ein klares Vorgehen bei Missbrauch oder Sicherheitsbedenken, statt Proxys als Mittel zu betrachten, Kontrollen zu umgehen.